
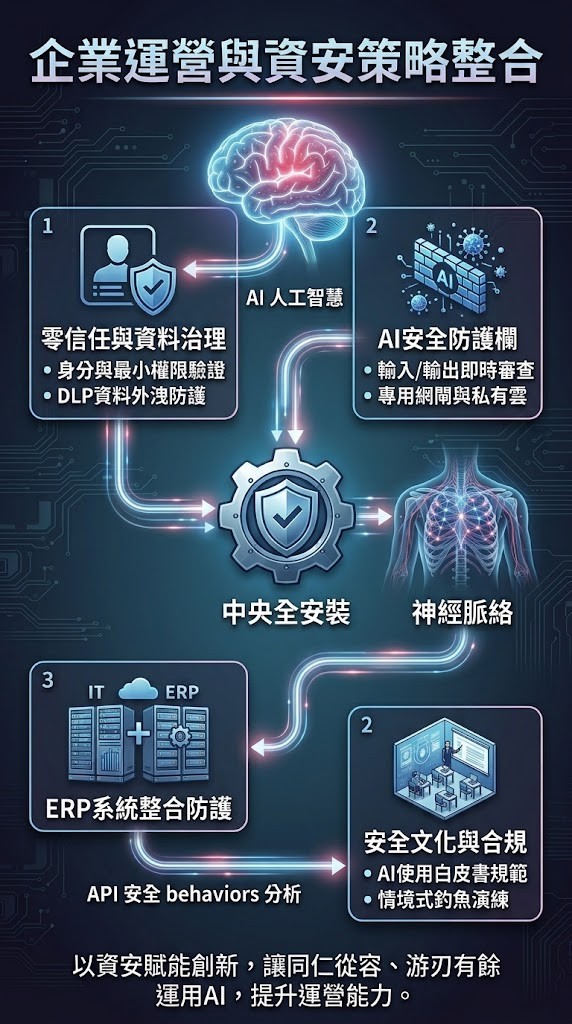
隨著AI運用盛行,駭客的技術也迅速滲透至ERP系統、自動化流程與決策層,企業的攻擊面與勒索也急劇擴大。要讓同仁能夠「從從容容、游刃有餘」地運用AI,資安防禦策略必須從傳統的「阻絕外防」轉變為「賦能與治理並重」的彈性架構。
日前與我們IT服務公司與ERP系統公司討論,希望結合IT技術與ERP系統特性,最終建議從以下四大面向建構完整且可落地的資安庇護網:
一、建立「零信任」身份與資料治理架構,「永不信任,始終驗證」是AI時代的資安基石。1.最小權限與微隔離:不論是員工還是AI工具/代理人(AI Agent),存取ERP 或內部資料庫皆需過身分驗證與嚴格動態授權。2.敏感數據脫敏與DLP(資料外洩防護):在資料送入AI模型前進行自動化去識別化與加密,防止研發技術或客戶個資無意間洩漏。
二、部署「AI安全防護欄」與專用網閘,避免員工在操作AI時踩紅線,需在應用層架設安全護欄:1.輸入與輸出審查:部署AI防火牆,即時過濾包含惡意指令的輸入,並阻擋包含公司機密數據的輸出。2.封閉式企業級AI環境:與IT/ERP合作夥伴打造企業專用私有雲(如Azure OpenAI專屬實例或地端微調LLM),確保數據訓練與推論完全留在企業內部,消除公有AI模型的洩密疑慮。
三、強化ERP系統整合與「以AI對抗AI」的智慧監控,資安不應成為流程的阻礙,而應自動化運行於背景:1.API安全與端點監控:針對ERP串接AI的所有API端點建立行為分析,即時偵測異常調用或資料巨量匯出。2.AI驅動的自動化聯防:導入具備機器學習的資安系統,即時偵測偏離常態的員工行為或異常流量,並在發生危害的秒級內自動阻斷,無需人工排查。
四、制定「合規營運準則」與人本安全文化,防線的最後一環永遠是「人」:1.明確的AI使用規範:與IT公司共同訂定「企業AI使用白皮書」,明定哪些資料可輸入、哪些工具可使用,提供同仁清晰的行為邊界。2.情境式防範演練:針對AI生成的極度擬真釣魚郵件或社交工程攻擊,定期開展實戰演練,提升全體同仁的警覺度。
五、異地備份、自動斷網與談判拖延:當做了萬全準備的資安策略,但還是不幸仍被駭客入侵,那就考驗我們的應變能力了,每日的異地備份是否落實?當防火牆無法阻擋嚴重攻擊是否能及時斷外網?當被勒索時,是否能藉談判過程拖延時間?以清點被入侵的資料及災害損失是否嚴重?是否能復原?再決定如何與駭客周旋!
結語,將資安化為AI創新強大的後盾,合宜的資安策略絕非限制創新的絆腳石,而是企業高速駕駛時的「煞車系統」,有了安全無虞的煞車,車子才敢跑得更快速、更穩健。透過零信任架構、AI護欄與異地備份、自動化防護網,企業便能放心地讓員工自由揮灑AI的生產力,在安全又無顧慮的環境中邁向數位轉型與事業高峰。
文/劉昌奇Charles 實創國際生技股份有限公司董事長


